
Conceptos de RPKI
Objetivo
Sección titulada «Objetivo»Entender cómo funciona el RPKI de V2 antes de crear la CA.
Quién puede: cualquier persona con permiso Ver en RPKI.
Las piezas
Sección titulada «Las piezas»- CA delegada: la autoridad certificadora de tu cuenta, creada por V2 y vinculada a registro.br. registro.br habilita un RPKI por cuenta (titular). El certificado incluye todos los ASN y bloques de esa cuenta.
- Certificado de recursos: indica qué ASN y prefijos tiene la cuenta. Solo puedes crear ROA dentro de él.
- ROA: autoriza a un ASN a originar un prefijo hasta un tamaño máximo (max-length).
- Estados de una ruta: Válida (existe una ROA para ese origen y ese tamaño), Inválida (origem) (Inválida, origen) o Inválida (outro ASN) (Inválida, otro ASN: la ROA es de otro ASN), Inválida (max-length) (el anuncio es más específico que el max-length) y Sem ROA (Sin ROA: ninguna ROA cubre la ruta). Los routers con RPKI descartan las rutas inválidas.
- ROA automáticas: cada ruta vista en internet dentro del certificado recibe la ROA del ASN que la anuncia. Consulta ROA automáticas.
- Publicación: las ROA quedan primero en el repositorio de V2. Después de la publicación remota (paso 2), pasan al repositorio de registro.br.
- Validador y RTR: el validador de V2 reúne las ROA de todo el mundo y entrega el resultado a tus routers de borde por el protocolo RTR.
Paso a paso
Sección titulada «Paso a paso»-
En el menú, abre Produtos > RPKI (Productos > RPKI). En Certificados está CAs e prefixos (CA y prefijos). En Validação (Validación) están Roteadores (RTR) (Routers, RTR) y Consultar prefixo (Consultar prefijo).
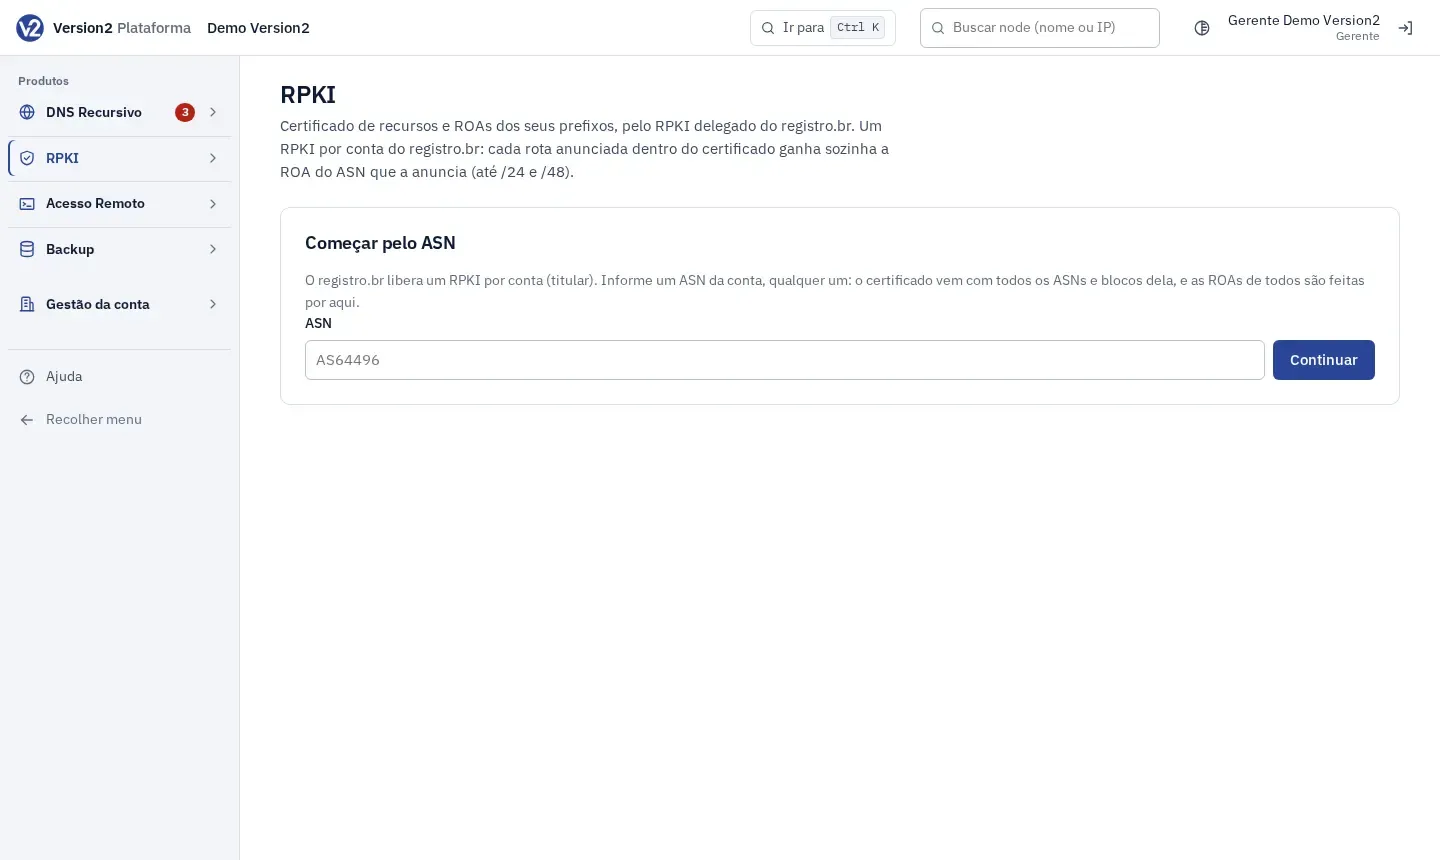
-
Sigue CA y ROA para crear la CA.
Resultado esperado
Sección titulada «Resultado esperado»Conoces la diferencia entre certificado, ROA y validación, y qué significa cada estado.
Si algo sale mal
Sección titulada «Si algo sale mal»- Registraste varios ASN de la misma cuenta de registro.br, uno por uno: basta con un ASN. Los demás ya vienen en el certificado.
- Esperabas una ROA para un prefijo fuera del certificado: no es posible. La ROA solo puede cubrir prefijos de la cuenta.