
Grupos da conta
Objetivo
Seção intitulada “Objetivo”Criar a árvore de grupos da conta (por exemplo CIDADE/BNG) e colocar os itens de cada módulo nos grupos.
Quem pode: ver, qualquer pessoa da conta. Criar, renomear e excluir grupos, o Gerente, quem tem Total em algum módulo ou um gestor do Acesso Remoto.
Passo a passo
Seção intitulada “Passo a passo”-
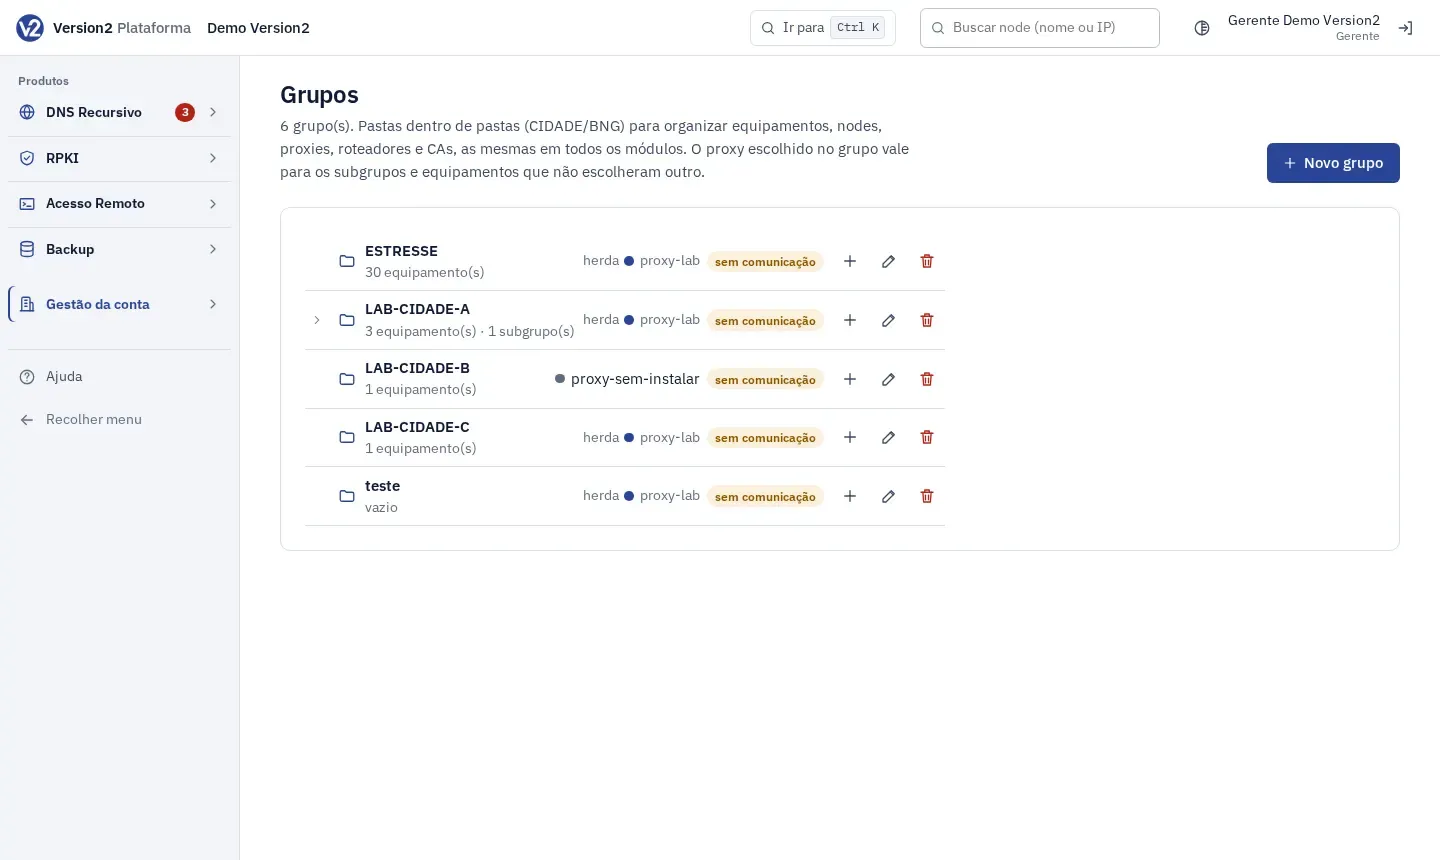
No menu, abra Gestão da conta e clique em Grupos.
-
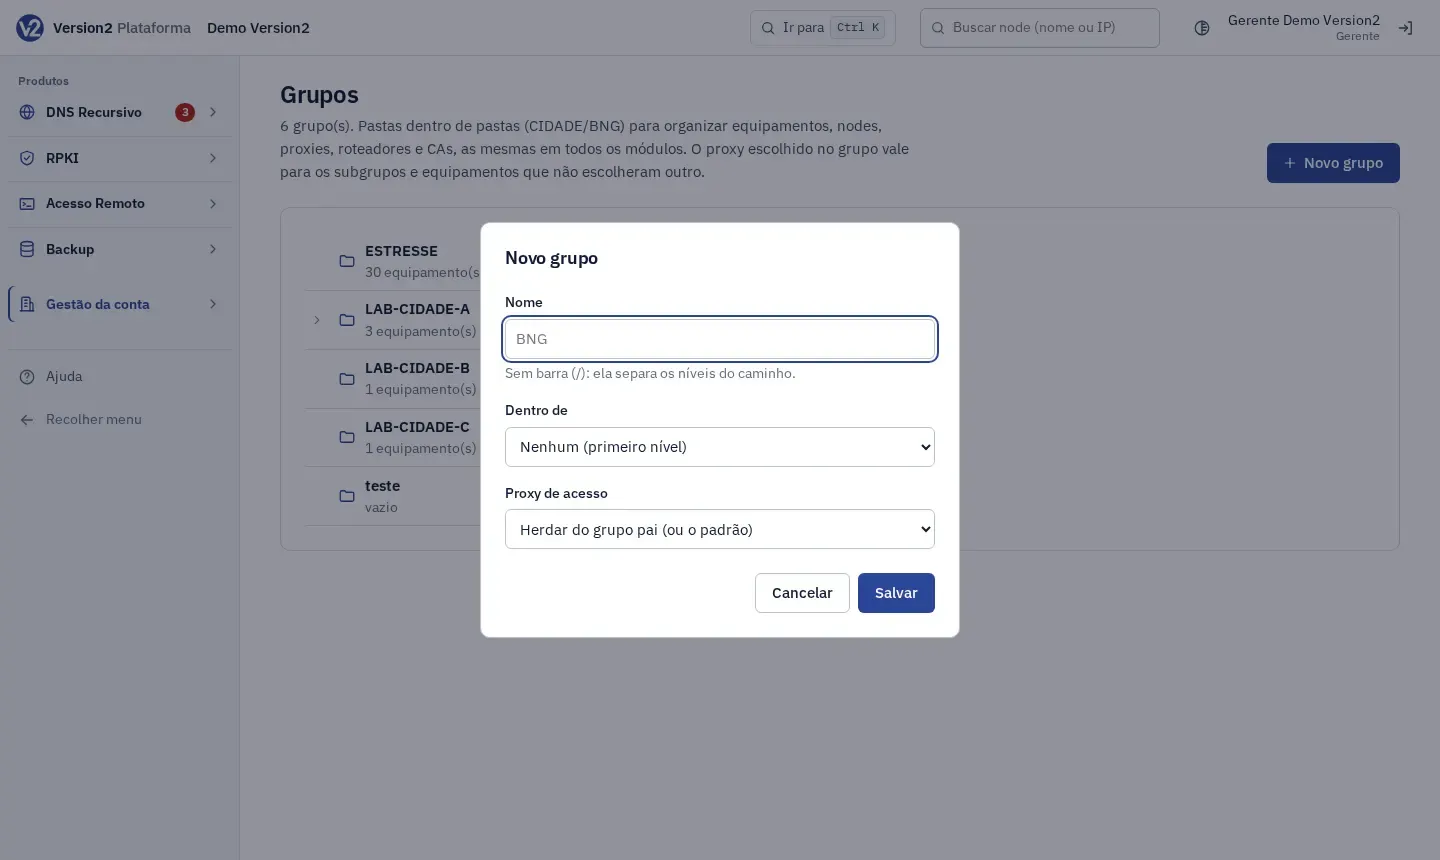
Clique em Novo grupo. No diálogo, preencha Nome (sem barra), escolha Dentro de (Nenhum (primeiro nível) ou um grupo pai) e, se você usa Acesso Remoto ou Backup, o Proxy de acesso. Clique em Salvar.
-
Para criar um subgrupo, use o ícone Criar subgrupo em (nome) na linha do grupo. Os ícones Editar e Excluir ficam ao lado.
-
A árvore começa fechada. Clique na seta para abrir um grupo. Com mais de 8 grupos, use a busca Buscar grupo (abre o caminho). Ela abre só o caminho até o grupo encontrado.
-
Para colocar um item num grupo, abra o item e clique em Grupos: na página do node DNS, na página da conta RPKI, ou no ícone de pasta do roteador RTR ou do proxy. No diálogo Grupos de (nome), marque os grupos e clique em Salvar. Um item pode estar em vários grupos. Equipamentos escolhem os grupos no próprio cadastro.
Resultado esperado
Seção intitulada “Resultado esperado”Cada linha da árvore mostra quantos itens de cada tipo estão no grupo e nos subgrupos, e o proxy que vale nele (o próprio ou “herda” do pai). Listas como Nodes e Proxies ganham o filtro Todos os grupos.
Ao excluir um grupo, os subgrupos também são excluídos. Os itens continuam cadastrados, só saem desses grupos.
Se algo não der certo
Seção intitulada “Se algo não der certo”- “Dê um nome ao grupo (até 64 caracteres, sem barra), por exemplo BNG.” Use um nome curto e sem barra.
- “Já existe um grupo com esse nome neste nível.” Escolha outro nome ou outro grupo pai.
- “Um grupo não pode ficar dentro dele mesmo nem de um subgrupo dele.” Escolha outro grupo em Dentro de.
- “Só o Gerente ou quem tem Total em algum módulo pode mudar os grupos.” Peça a um Gerente.
A árvore de grupos também decide a herança do proxy de acesso e da credencial padrão: em ambos, o grupo mais específico do equipamento ganha.