
Captura de pacotes
Objetivo
Seção intitulada “Objetivo”Capturar pacotes num node ou num cluster inteiro para diagnóstico, com saída ao vivo e arquivo .pcap.
Quem pode: quem tem Total no DNS Recursivo (o Gerente).
Passo a passo
Seção intitulada “Passo a passo”-
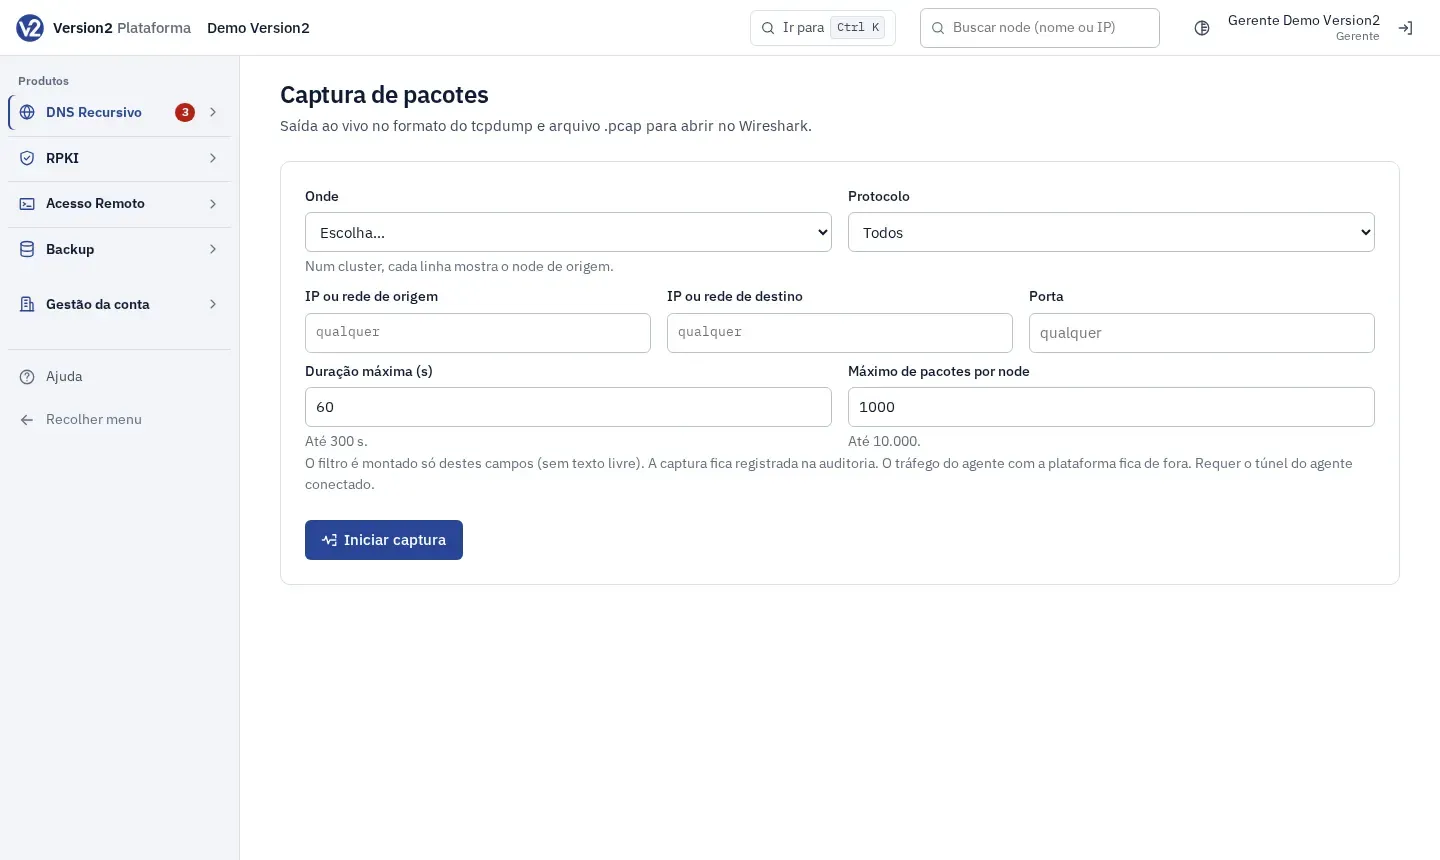
No menu, abra Rede > Captura de pacotes. Na página do node, o botão Captura abre a tela com o node já escolhido.
-
Em Onde, escolha um Cluster inteiro ou Um node.
-
Preencha os filtros: Protocolo (Todos, UDP, TCP ou ICMP), IP ou rede de origem, IP ou rede de destino e Porta (ex.: 53). Vazio vale qualquer.
-
Ajuste Duração máxima (s) (até 300 s) e Máximo de pacotes por node (até 10.000).
-
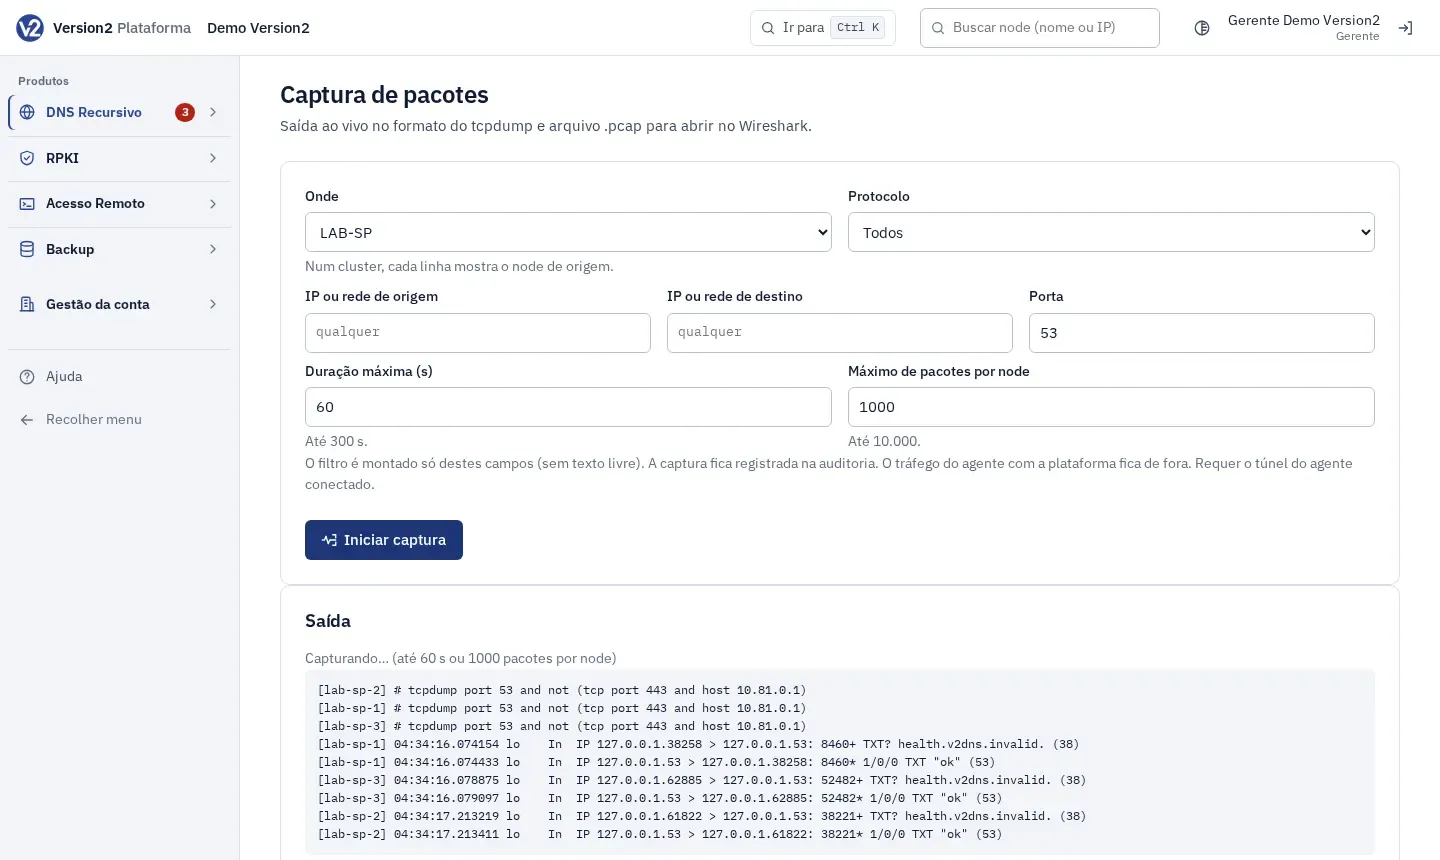
Clique em Iniciar captura. A seção Saída mostra os pacotes ao vivo. Num cluster, cada linha mostra o node de origem. Parar encerra antes.
-
Ao terminar, clique em Baixar .pcap e abra no Wireshark. Num cluster, há também um botão por node.
Resultado esperado
Seção intitulada “Resultado esperado”O resumo mostra os pacotes de cada node. O arquivo fica disponível por 1 hora e a captura fica registrada na auditoria. O tráfego do agente com a plataforma não entra na captura.
Se algo não der certo
Seção intitulada “Se algo não der certo”- “Nenhum node ativo encontrado para a captura.” Escolha um cluster ou node que já esteja Ativo.
- “Nenhum pacote capturado.” Afrouxe os filtros ou aumente a duração.
- “Captura não encontrada ou expirada (o arquivo fica disponível por 1 hora).” Faça uma captura nova.
- “A captura ainda está em andamento.” Espere terminar ou clique em Parar antes de baixar.
- “Conexão com a captura perdida.” Confira se o node está com comunicação e tem saída para a internet.