
Conceitos do RPKI
Objetivo
Seção intitulada “Objetivo”Entender como o RPKI da V2 funciona antes de criar a CA.
Quem pode: qualquer pessoa com Ver no RPKI.
As peças
Seção intitulada “As peças”- CA delegada: a autoridade certificadora da sua conta, criada pela V2 e ligada ao registro.br. O registro.br libera um RPKI por conta (titular). O certificado traz todos os ASNs e blocos dessa conta.
- Certificado de recursos: diz quais ASNs e prefixos a conta tem. Você só pode criar ROA dentro dele.
- ROA: autoriza um ASN a originar um prefixo até um tamanho máximo (max-length).
- Estados de uma rota: Válida (existe ROA para essa origem e esse tamanho), Inválida (origem) ou Inválida (outro ASN) (a ROA é de outro ASN), Inválida (max-length) (o anúncio é mais específico que o max-length) e Sem ROA (nenhuma ROA cobre a rota). Roteadores com RPKI descartam as rotas inválidas.
- ROAs automáticas: cada rota vista na internet dentro do certificado ganha a ROA do ASN que a anuncia. Veja ROAs automáticas.
- Publicação: as ROAs ficam primeiro no repositório da V2. Depois da publicação remota (passo 2), passam para o repositório do registro.br.
- Validador e RTR: o validador da V2 reúne as ROAs do mundo todo e entrega o resultado aos seus roteadores de borda pelo protocolo RTR.
Passo a passo
Seção intitulada “Passo a passo”-
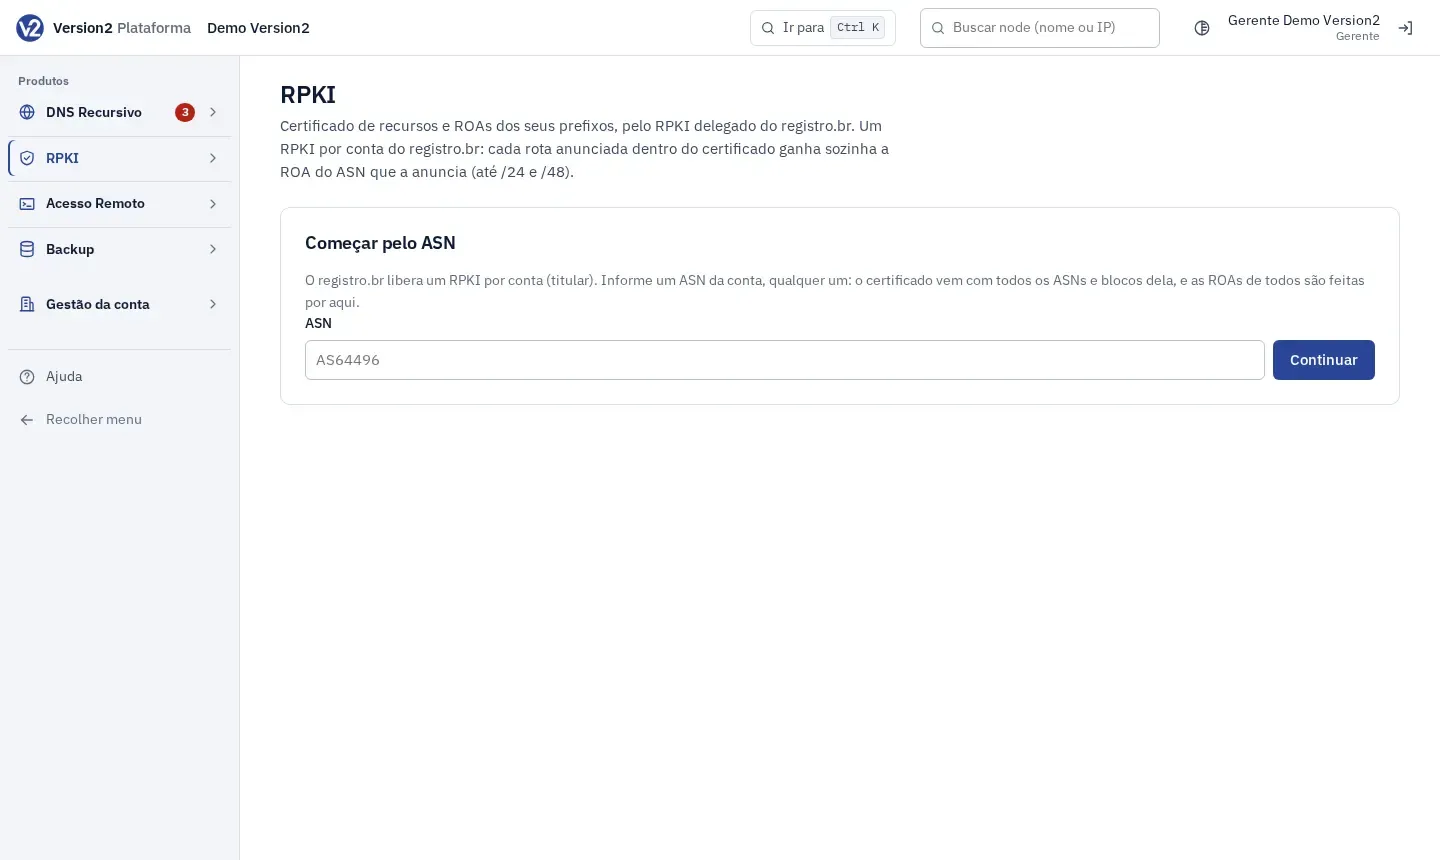
No menu, abra Produtos > RPKI. Em Certificados fica CAs e prefixos. Em Validação ficam Roteadores (RTR) e Consultar prefixo.
-
Siga CA e ROAs para criar a CA.
Resultado esperado
Seção intitulada “Resultado esperado”Você sabe a diferença entre certificado, ROA e validação, e o que cada estado significa.
Se algo não der certo
Seção intitulada “Se algo não der certo”- Você cadastrou vários ASNs da mesma conta do registro.br, um de cada vez: basta um ASN. Os outros já vêm no certificado.
- Você esperava ROA para um prefixo fora do certificado: isso não é possível. A ROA só pode cobrir prefixos da conta.